把 Claude 智能体搬进企业内网,要解决的从来不是模型强弱,而是调度服务器、执行沙箱和会话数据由谁掌握。Anthropic 这次私有内测把控制平面和执行平面一起交还企业,审计与权限的边界也随之重划。
企业真正想把 AI Agent 放进生产系统时,最难回答的往往不是“模型够不够强”,而是“谁在调度它、它在哪里执行、会话数据存在哪里、出了问题谁能停下来”。
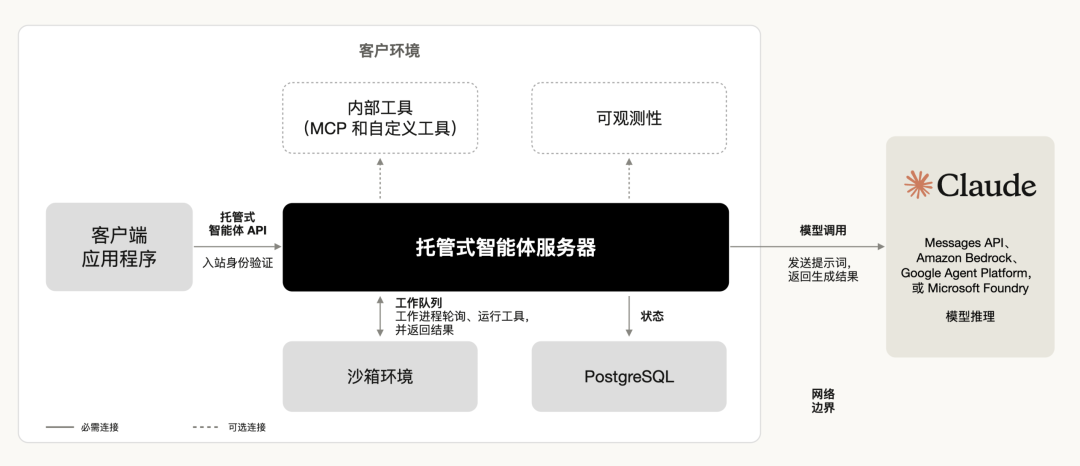
Anthropic 最近开放自托管版 Claude 托管智能体的私有内测,允许企业把调度服务器、执行沙箱和会话数据仓库部署在自己的私有云或物理机房中。模型请求仍可以发往 Anthropic、AWS Bedrock、Google Cloud、Microsoft Foundry 或企业自己的模型网关,但 Agent 的配置、任务状态和历史会话可以留在企业内部。
这不是简单地把一个聊天网页搬回内网,而是把 Agent 运行时拆开,让企业掌握调度、执行、数据和权限。对开发团队来说,最重要的变化是:Agent 平台终于可以按基础设施来设计,而不是只当作一个 SaaS 功能开关。
为什么“本地沙箱”还不够
此前一种常见的折中方案是:代码在企业本地沙箱里运行,调度大脑仍然在云端。这样可以避免云端直接执行内部命令,却没有解决调度层看到任务上下文、会话记录和工具返回结果的问题。
对于需要访问内网代码、发布系统、监控告警和缺陷库的 Agent,这条边界依然不够清晰。调度服务器知道什么任务应该做、执行到了哪一步、工具返回了什么;如果它位于外部云端,企业依然要面对数据留存、审计和跨境传输问题。
自托管模式的核心价值,是把“控制平面”和“执行平面”一起收回企业内部:调度服务器不只是部署在本地,连会话数据库和沙箱工人也由企业自己管理。模型可以继续使用云端能力,但企业可以明确知道什么数据会在什么时刻离开内网。
三个模块,分别承担什么职责
自托管版 Claude 托管智能体可以拆成三个核心模块。它们不是简单的微服务拆分,而是权限边界和故障边界的体现。
调度服务器:只负责思考和分派
调度服务器接收业务请求,维持 Agent 的思考循环,管理任务状态,并把任务派发给执行环境。它不应该直接敲代码,也不应该直接运行危险终端命令。
调度层最适合承担这些职责:
- 保存任务计划和当前会话状态;
- 决定调用哪个工具、哪个执行环境;
- 处理模型返回的下一步动作;
- 记录审批、重试和失败原因;
- 在预算、权限或安全策略触发时暂停任务。
把调度和执行分开,才能避免一个模型输出错误命令时直接触达生产服务器。
执行沙箱与工人程序:真正动手,但权限受限
调度服务器下发任务后,工人程序在独立沙箱里读取文件、修改代码和执行终端命令。沙箱应该是临时、隔离、可销毁的环境,而不是一台长期运行并携带大量凭据的共享服务器。
一个合理的执行生命周期是:创建沙箱、注入最小权限、执行任务、上传必要结果、保存审计日志、销毁环境。任务结束后不保留浏览器状态、临时文件和无关密钥,可以显著降低横向移动风险。
数据仓库:把状态和历史留在企业自己的硬盘
系统要求搭配企业自己的 PostgreSQL 数据库,保存 Agent 配置、每次会话的过程和历史记录。调度服务器重启后,任务状态不应该丢失;企业也应该能够按租户、项目和用户查询审计记录。
数据库本地化并不等于数据自动安全。仍然需要处理备份加密、访问控制、保留期限、删除请求和管理员审计。尤其要区分“模型输入输出日志”和“企业业务原文”,两者的敏感等级不同,不能默认永久保存。
真正离开内网的,应该只有模型请求所需的上下文
自托管架构并不是完全不出网。调度服务器需要向大模型发起请求时,仍会把当前对话上下文和工具返回结果发送给模型服务。企业因此要把数据流拆开审计:
| 数据 | 默认处理方式 | 应该补的控制 |
|---|---|---|
| Agent 配置 | 保存在本地数据库 | 按项目和角色授权 |
| 会话历史 | 保存在企业存储 | 脱敏、加密和保留期限 |
| 工具结果 | 先回到调度服务器 | 过滤后再进入模型上下文 |
| 模型请求 | 发往选定模型渠道 | 记录路由、版本和调用范围 |
| 执行日志 | 企业本地审计 | 防篡改、关联任务 ID |
这让企业可以根据合规要求选择模型渠道。可以直接调用 Anthropic,也可以通过 AWS Bedrock、Google Cloud、Microsoft Foundry,或者企业自己的模型网关统一路由。模型渠道可替换,数据规则和审计链不能跟着供应商配置漂移。
三把密钥,把权限拆成三条链
系统底层设计了三种不同用途的密钥,这个设计值得所有 Agent 平台借鉴。
第一把是本地服务器接口密钥,给企业内部应用和管理工具使用,用于向调度服务器下发指令。它不应该被沙箱里的工人程序看到。
第二把是模型调用凭据,只保存在调度服务器内部,用于调用远程大模型。工人程序即使被攻破,也不应该拿到这把能够直接访问模型和消耗额度的凭据。
第三把是环境专属密钥,发给各个沙箱里的工人程序,用于从本地调度服务器拉取属于当前环境的任务。它的权限应该限定在任务领取、结果回传和必要的心跳检查。
三把钥匙对应三条权限链:谁能控制 Agent、谁能调用模型、谁能进入执行环境。不要把它们合并成一个“万能 API Key”,否则沙箱突破后,攻击者可能直接获得模型调用权或调度权。
最危险的误区:把工人程序裸跑在生产机上
Anthropic 特别提醒,系统自带的命令行工具是真实终端,工人程序本身并不天然提供安全防护。隔离能力取决于企业如何运行沙箱,而不是 Agent 名字里有没有“安全”两个字。
企业至少应该做到:
- 工人程序运行在一次性容器或虚拟机中,用完即毁。
- 生产网络、数据库和密钥服务默认拒绝访问,只按任务临时放行。
- 文件系统采用最小挂载范围,避免把整个代码仓库和宿主机目录暴露进去。
- 每条命令、文件变更和网络请求都关联任务 ID,并进入本地审计系统。
- 发现异常行为时可以立即撤销沙箱、吊销环境密钥并停止调度循环。
如果企业直接在生产服务器上裸跑工人程序,Agent 一次误操作就可能修改真实配置、删除文件或触发不可逆发布。自托管不是把风险消灭,而是把风险控制权交回企业,同时也把安全审计责任交回企业。
这套架构更适合哪些团队
它首先适合需要 Agent 访问内部代码、工单、监控和发布系统的企业。对于普通问答应用,自托管整套运行时可能过重;对于长期运行、涉及高权限操作和敏感数据的 Agent,自托管的价值就很明确。
落地时可以从一个低风险任务开始,例如代码库文档生成或测试报告汇总,先验证调度、沙箱、数据库和密钥隔离,再逐步增加写代码、执行测试和发布操作。不要一开始就让 Agent 连接生产数据库或拥有全仓库写权限。
目前该系统支持 Linux 和 Apple 芯片 macOS 环境部署,企业用户需要通过 Anthropic 销售团队申请安装包和技术文档。国内团队若希望通过 API 统一接入 Claude 等模型,可以了解 [Code80]https://code.ai80.vip/home 这类渠道,但自托管平台的权限、沙箱和审计责任仍然需要自己承担。
常见问题
自托管后,模型请求还会离开企业内网吗?
会。调度服务器仍需把必要的对话上下文和工具结果发送给远程模型。自托管主要解决控制平面、执行环境、会话数据和权限管理的本地化,不等于所有推理都在本地完成。
为什么要把调度服务器和执行沙箱分开?
调度服务器负责计划和分派,执行沙箱负责命令和文件操作。分开后,模型或任务调度出现问题时,不会直接获得宿主机和生产环境的执行权限。
三把密钥分别解决什么问题?
分别对应本地调度接口、远程模型调用和沙箱环境任务领取。拆开后,某一个组件泄露不会自动导致整套系统权限失控。
PostgreSQL 里应该保存哪些数据?
至少包括 Agent 配置、会话事件、任务状态和审计索引。原始业务数据、模型输入输出和敏感附件应按等级加密、脱敏并设置保留期限。
自托管是否意味着可以直接在生产服务器运行 Agent?
不应该。工人程序应运行在一次性容器或虚拟机中,并通过最小权限访问文件、网络和凭据。生产环境需要额外的审批、回滚和人工接管机制。
国内团队如何接入这套 Claude Agent 平台?
可以通过 Code80 等 API 渠道降低模型接入摩擦,但调度服务器、数据库、沙箱、密钥和审计链仍应部署并治理在企业自己的环境中。
本文由人人都是产品经理作者【易安说AI】,微信公众号:【易安说AI】,原创/授权 发布于人人都是产品经理,未经许可,禁止转载。
题图来自 Unsplash,基于 CC0 协议


