后端
OAuth 2.0 授权码流程实测:4 次跳转,少个 state 就被劫持
掘金0 views
点一次微信登录,浏览器先跳 2 次 302,后端再发 2 次请求,才换回 1 个 accesstoken。整个过程中,accesstoken 在浏览器地址栏里出现 0 次。我把它做成一个可点的网页…
Source:https://juejin.cn/post/7707171400024604699Related posts

贾跃亭法拉第未来 FFR 机器人业务 2026 年前九个月收入约 230 万美元,计划 2027 年一季度进入芝加哥和达拉斯
0IT之家

微软承认 Windows 11 月更新后激活命令失效,企业 KMS 配置可能报错 0x80041008
0IT之家
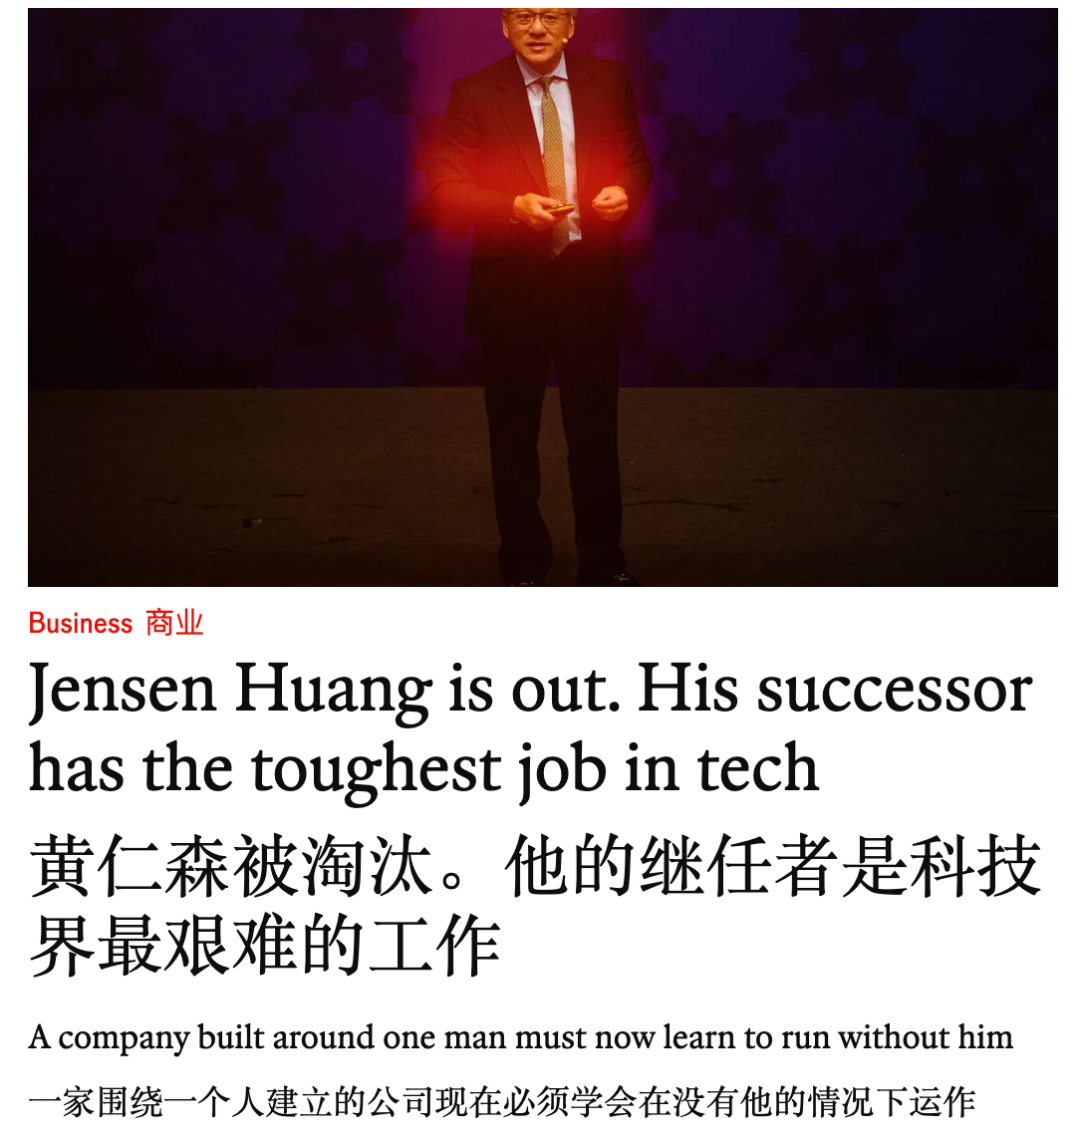
美人计的经济学与利维坦的猎杀:黄仁勋出局,下一个是马斯克
0虎嗅

谷歌发布 Gemini 4 Hydrogen 模型:主打日常编程与智能体工作流,百万 Token 输入 1.5 美元
0IT之家

英特尔Diamond Rapids实物首次曝光:采用新的散热顶盖与触点布局
0超能网
谷歌采用 DPoP 增强 OAuth 2.0,抵御令牌窃取与重放攻击
0InfoQ 推荐